> For the complete documentation index, see [llms.txt](https://docs.plenit.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.plenit.com/fr/productos/servers-2/how-to/ikev2-and-split-tunneling.md).
# Nouvelles améliorations de configuration VPN : IKEv2 et Split Tunneling
Ces options du tunnel vous donnent davantage de contrôle sur la connexion : vous choisissez la **version d'IKE** utilisée lors de la négociation et, lorsque vous travaillez avec plusieurs réseaux distants, vous décidez si vous activez le **Split Tunneling**.
Le tout depuis le panneau, sur un tunnel que vous avez déjà configuré.
> #### 👍 Ce que vous obtenez
>
> Un tunnel adapté à votre topologie et à l'équipement de l'autre extrémité : avec la bonne version d'IKE et, si vous le souhaitez, une SA indépendante pour chaque réseau distant.
### Avant de commencer
* Avoir accès au panneau de Plenit avec des autorisations sur l'abonnement réseau.
* Avoir déjà un tunnel VPN créé et opérationnel. Si vous ne l'avez pas encore, configurez-le d'abord :[ Comment créer un tunnel VPN site-to-site.](https://docs.plenit.com/fr/productos/servers/how-to/how-to-create-a-site-to-site-vpn-tunnel.md)
* Pour Split Tunneling, avoir déclaré **au moins deux réseaux distants** dans le tunnel.
### Étape 1. Configurez la version d'IKE
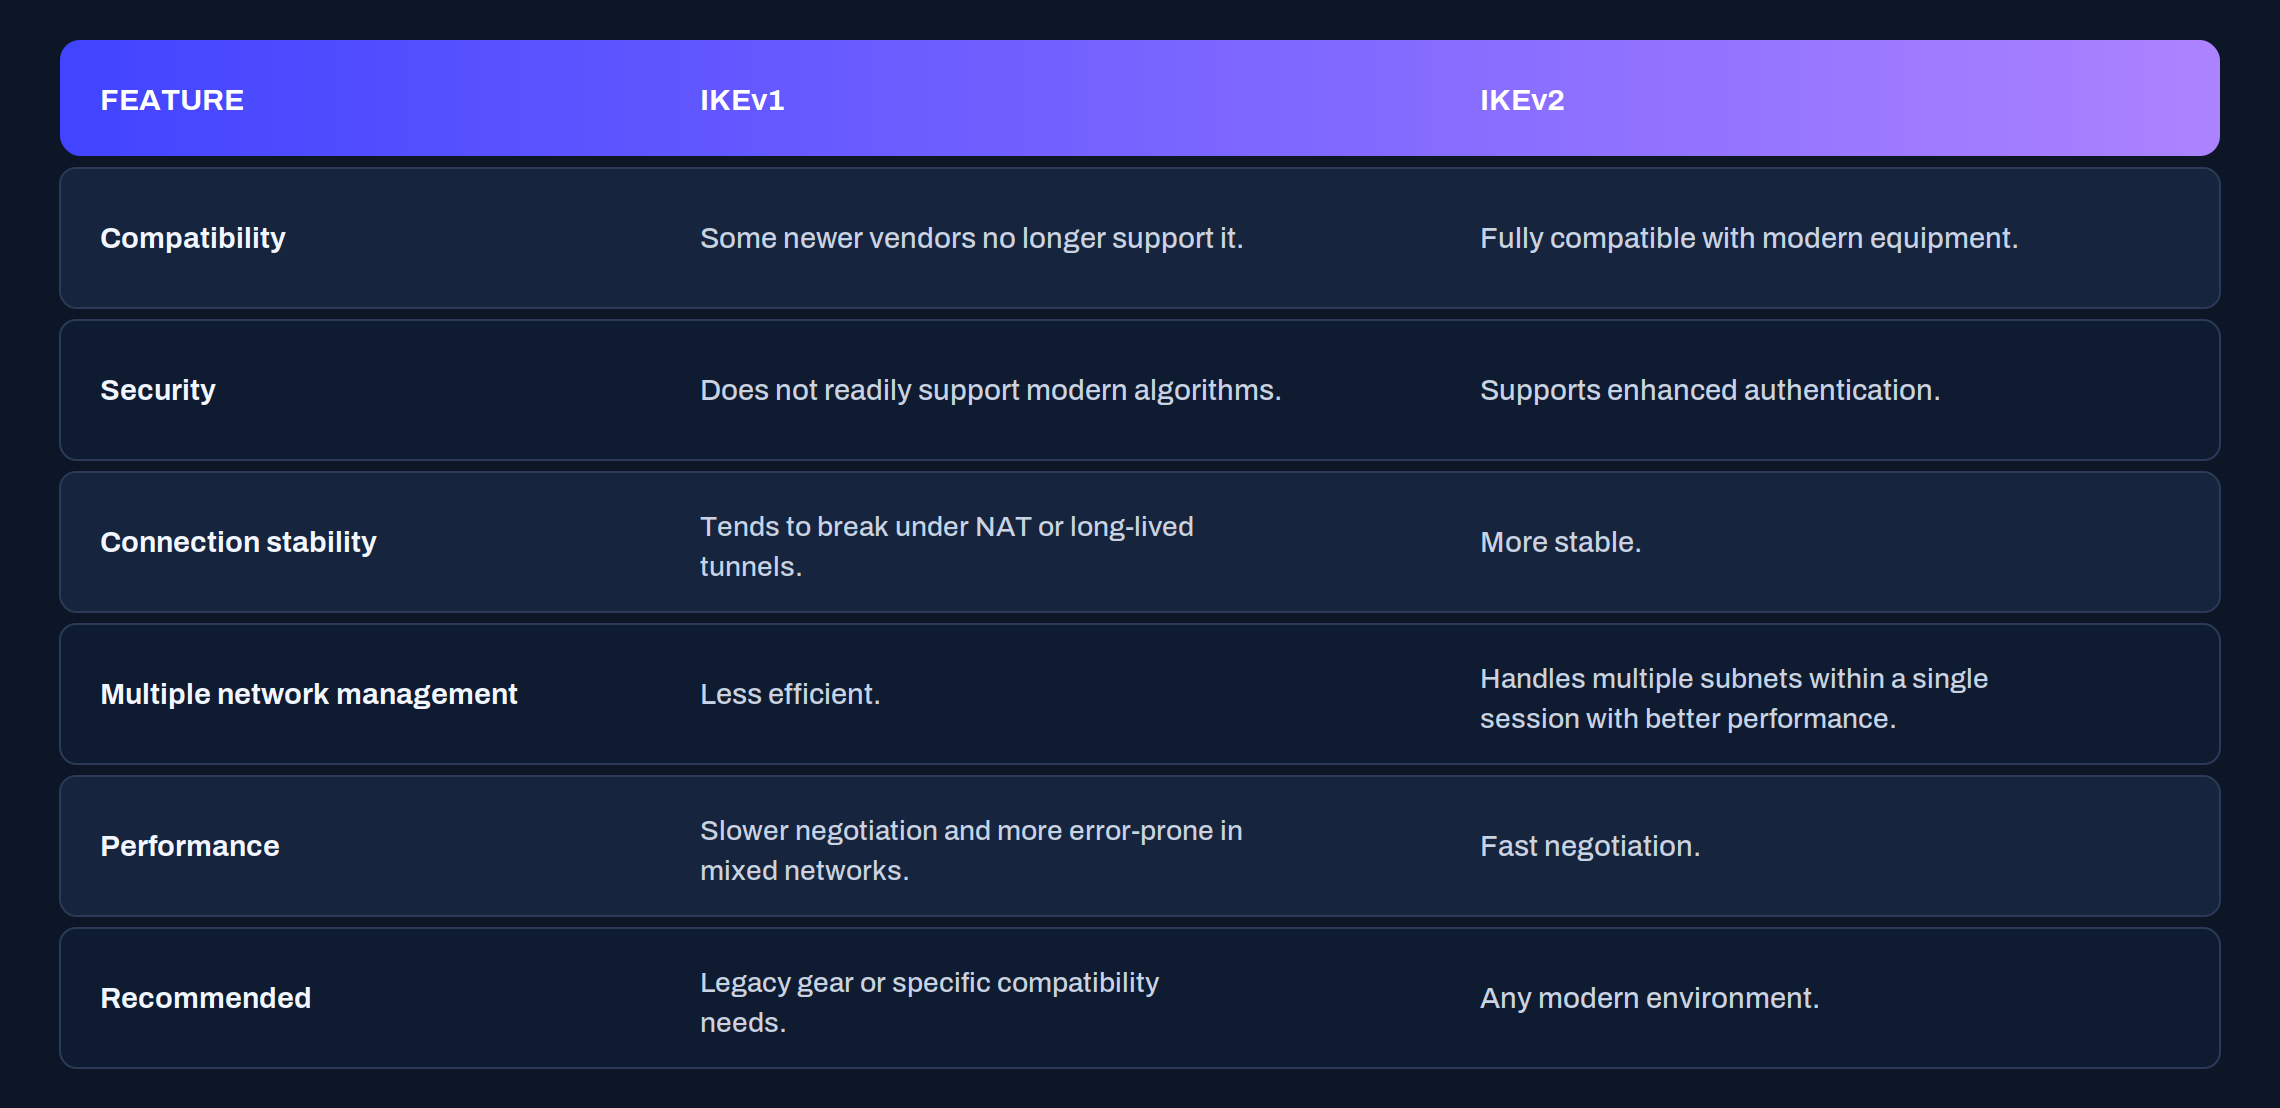
La plateforme vous permet de choisir la version d'IKE utilisée lors de la négociation du tunnel :
* **IKEv1**: utilisez-la seulement si l'équipement distant ne prend pas en charge la v2.
* **IKEv2**: la version recommandée, pour la compatibilité, la sécurité et la stabilité.
* **Automatique**: la plateforme décide en fonction de celui qui initie la connexion.
En mode automatique, si **Plenit initie** la connexion tente IKEv2 par défaut (et peut ne pas s'établir si le distant n'accepte que la v1) ; si **Plenit répond** en mode passif, s'adapte à la version proposée par l'origine.
Quand utiliser chacune : **IKEv2** si les deux extrémités le prennent en charge ; **IKEv1** seulement si le distant ne prend pas en charge la v2 ; **Automatique** si vous ne contrôlez pas toujours qui initie la connexion. Si des problèmes apparaissent en mode automatique, fixez explicitement la v1 ou la v2.
> #### 🚧 Changer de version renégocie le tunnel
>
> Changer la version d'IKE oblige à renégocier la connexion. Planifiez le changement pendant une fenêtre sans trafic critique.
### Étape 2. Activez le Split Tunneling
Lorsque vous déclarez plusieurs réseaux distants dans un même tunnel, le Split Tunneling fait que la plateforme crée une **SA (Security Association) indépendante pour chaque réseau**, au lieu de les regrouper en une seule. Cela vous donne de la flexibilité pour adapter la connexion à la conception de votre réseau et au comportement de l'équipement distant.
Dans certains environnements, une **SA unique** (mode unifié) ; dans d'autres, séparer les réseaux (Split Tunneling). La décision dépend de votre topologie et des recommandations du fabricant de l'autre extrémité.
{/\* 📸 CAPTURE 2 · contrôle du Split Tunneling activé (visible avec deux réseaux distants ou plus) \*/}

| Mode | Ce que cela fait | Quand cela convient |
| --------------- | ------------------------------------------- | ----------------------------------------------------- |
| Unifié | Une seule SA pour tous les réseaux distants | L'équipement distant regroupe les réseaux dans une SA |
| Split Tunneling | Une SA pour chaque réseau distant | Vous souhaitez gérer chaque réseau séparément |
#### Conditions
* Le contrôle du Split Tunneling **n'apparaît qu'avec deux réseaux distants ou plus** configurés.
* **Nécessite IKEv2**: lorsque vous l'activez, la plateforme ajuste automatiquement la version du tunnel.
* Si l'extrémité distante fonctionne avec une SA unique, le tunnel reste actif et fonctionnel en **mode unifié**.
#### Compatibilité entre fabricants
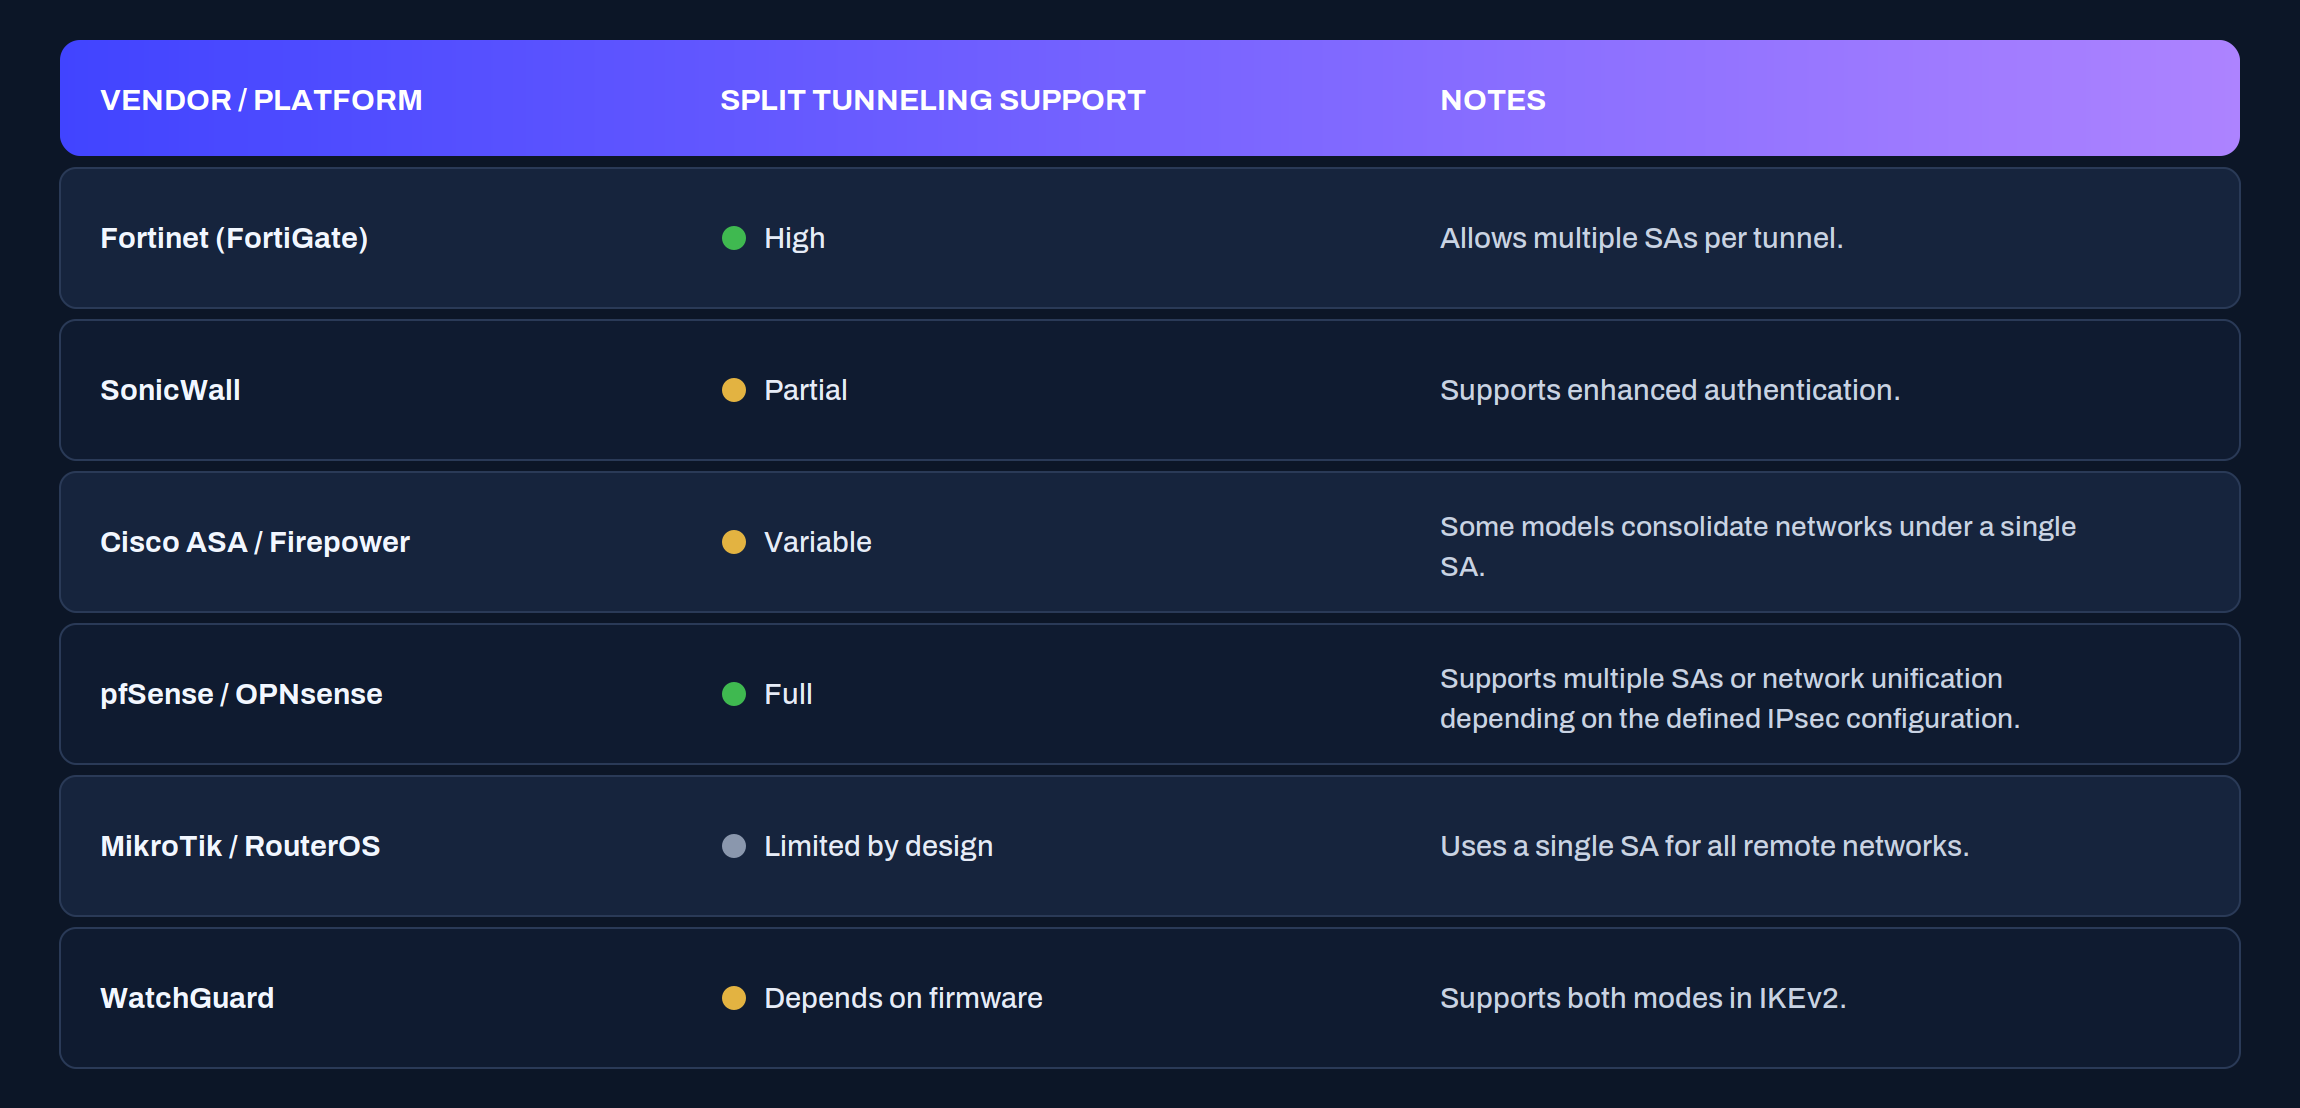
Chaque fabricant regroupe ou sépare les réseaux différemment. Ce n'est pas un problème de compatibilité : Plenit vous permet de choisir le mode (unifié ou Split Tunneling) pour s'adapter à votre équipement. À titre de référence :
### Vérifiez la configuration
Après avoir changé la version d'IKE ou activé le Split Tunneling, confirmez que le tunnel est toujours opérationnel et que chaque réseau distant route. Depuis un serveur de votre réseau local, faites `ping` un ping vers une adresse IP de **chaque** sous-réseau distant déclaré :
```bash
ping
ping
```
Et vérifiez qu'il existe une route vers chaque sous-réseau distant. Sous Linux :
```bash
ip route
```
Sous Windows, depuis PowerShell :
```powershell
route print
```
Avec le Split Tunneling activé, chaque réseau distant est validé séparément : si l'un répond et pas l'autre, le problème vient de ce réseau précis, pas de tout le tunnel.
### Si quelque chose ne colle pas
| Symptôme | Cause probable | Que faire |
| ------------------------------------------------------------ | ------------------------------------------------------ | ------------------------------------------------------------------------ |
| Le tunnel ne se lève pas en mode Automatique | Le distant n'accepte que IKEv1 et Plenit a tenté la v2 | Fixez IKEv1 explicitement |
| Le contrôle du Split Tunneling n'apparaît pas | Il y a moins de deux réseaux distants | Déclarez au moins deux réseaux distants dans le tunnel |
| Lors de l'activation du Split Tunneling, la version a changé | Le Split Tunneling nécessite IKEv2 | C'est le comportement attendu : ajustez la fenêtre de changement |
| Un réseau distant ne route pas et un autre oui | SA ou route de ce réseau mal configurée | Vérifiez ce sous-réseau précis avec `ping` et `ip route` / `route print` |
### Conclusion
Avec ces options, vous adaptez le tunnel à la réalité de l'autre extrémité : IKEv2 chaque fois que possible, et Split Tunneling lorsque vous souhaitez gérer chaque réseau distant de votre côté.
La règle pratique est simple : privilégiez IKEv2 pour la compatibilité et la stabilité, et réservez le mode unifié aux cas où l'équipement distant ne sait travailler qu'avec une SA.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.plenit.com/fr/productos/servers-2/how-to/ikev2-and-split-tunneling.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.