

Utilisateurs, groupes et Autorisations
Comment tu donnes l'accès par Utilisateur et par groupe, et comment les Autorisations granulaires avec héritage maintiennent l'information sous contrôle
Le contrôle d’accès s’appuie sur trois éléments qui travaillent ensemble : les utilisateurs, les groupes et les autorisations. Comprendre comment ils s’articulent, c’est ce qui vous fait gagner du temps et évite les accès indus.
Utilisateurs
Chaque personne accède avec son identité, gérée depuis la plateforme. La connexion peut se faire avec ses identifiants ou avec son e-mail, selon votre préférence.
Groupes
Un groupe rassemble plusieurs utilisateurs afin de leur attribuer l’accès en une seule fois. C’est l’unité qui simplifie tout : au lieu de donner des autorisations personne par personne, vous les donnez au groupe et maintenez l’accès par département ou par équipe.
Autorisations granulaires
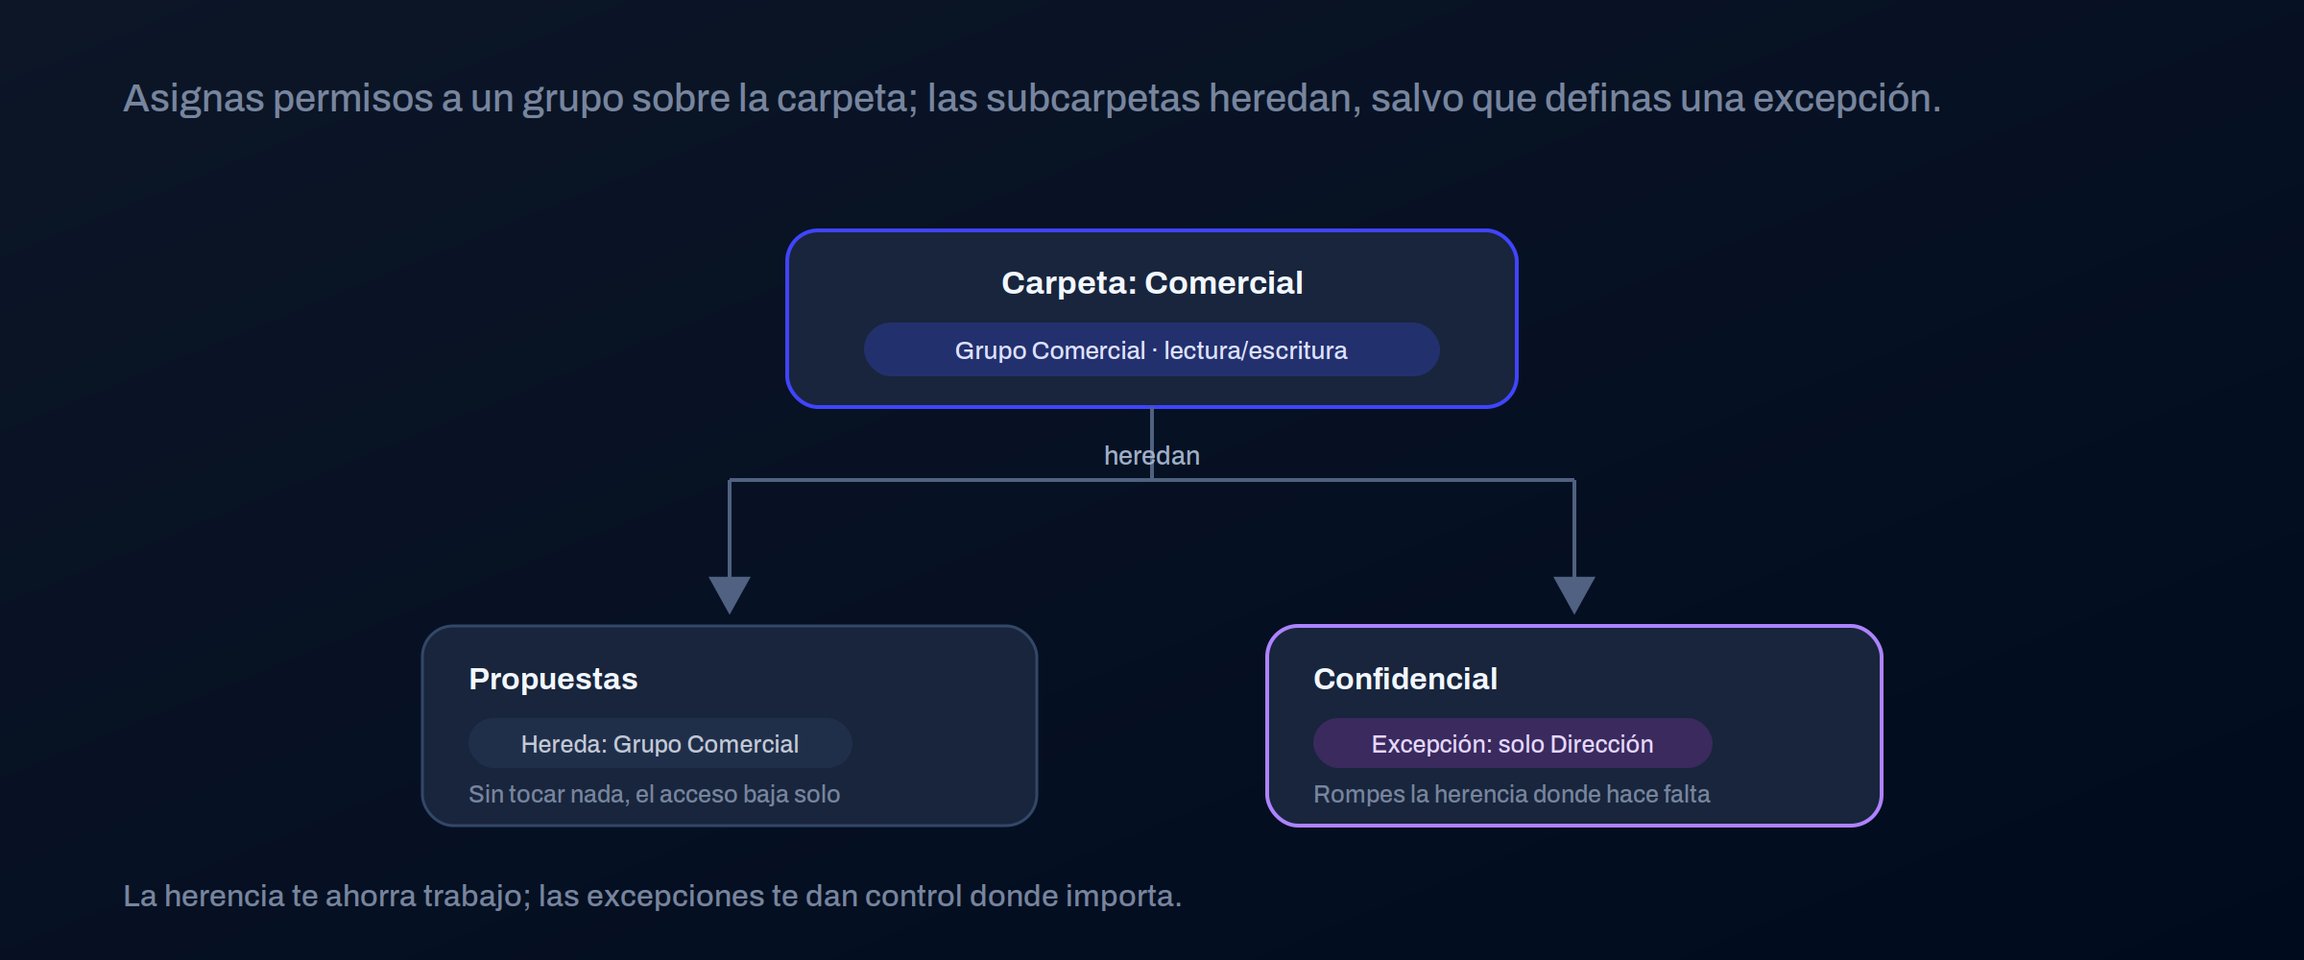
Les autorisations sont attribuées aux utilisateurs et aux groupes sur des dossiers, et se propagent vers le bas par héritage: ce qui se trouve sous un dossier hérite de ses autorisations, sauf si vous définissez quelque chose de différent.
Utilisateur
Cas ponctuels ou accès individuels
Groupe
Le cas habituel : accès par département ou par équipe
📘 Travaillez avec des groupes et le moindre privilège
Attribuez des autorisations aux groupes, pas aux personnes : quand quelqu’un arrive ou change d’équipe, vous ne faites que déplacer son appartenance au groupe.
Et donnez à chaque groupe l’accès minimum dont il a besoin ; l’étendre ensuite est facile, retirer un accès de trop arrive toujours trop tard.
Où continuer
Sur quoi les autorisations sont attribuées : Structure des dossiers.
Comment le partage se fait avec des externes : Accès et Utilisation partagée.
Mis à jour
Ce contenu vous a-t-il été utile ?