> For the complete documentation index, see [llms.txt](https://docs.plenit.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.plenit.com/docs-pt/productos/servers/how-to/vpn-logs-and-troubleshooting.md).
# Como Gerir os logs da tua VPN e Diagnosticar Incidentes
A consola de troubleshooting permite-te **gerar, consultar e descarregar** os logs do túnel VPN a partir do painel, e diagnosticar a maioria dos incidentes por tua conta.
A chave está em ler o log para saber **em que fase** falha a ligação.
> #### 👍 O que consegues
>
> Localizar o ponto exato da falha (a ligação inicial ou a passagem de dados) e a ação que a corrige, sem depender do suporte na maioria dos casos.
### Antes de começar
* Ter acesso ao painel com permissões sobre a subscrição de rede.
* Ter um túnel VPN criado, esteja ou não operativo.
* Opcionalmente, acesso aos logs do equipamento remoto para correlacionar, se precisares de ir mais além.
### Passo 1. Gera e consulta os logs
1. Entra na tua subscrição de Servidores e abre o separador **VPN**.
2. No túnel, abre o seu menu ⋮ e clica em **Gerar log**.
3. Na consola podes **ver** os eventos da troca, **procurar** termos, **copiar** fragmentos e **descarregar** o ficheiro `.log` para o rever localmente.
Termos de pesquisa recomendados: `error`, `failed`, `proposal`, `AUTH`, `TS_`, `CHILD_SA`, `responding`.
Menu do túnel no separador VPN com a opção Gerar log
> #### 📘 Dois detalhes para não te confundir
>
> * **Fuso horário**: os logs mostram a hora convertida para o teu fuso horário, para que o timestamp coincida com o momento real do teste e possas compará-lo com o log do equipamento remoto.
> * **Rotação por tamanho**: o histórico é gerido por tamanho, não por dias. Se estiveres a procurar uma falha concreta, reprodu-la e gera os logs logo de seguida.
### As duas fases da ligação
Um túnel site-to-site estabelece-se em duas fases. Saber em qual falha leva-te diretamente à causa.
#### Fase 1 — Ligação inicial (IKE)
Os dois extremos validam-se e acordam como vão comunicar. Quando corre bem, no log aparece `IKE_SA ... established`. Se falhar, o típico é o outro extremo não responder (conetividade ou portas fechadas), que os ajustes básicos não coincidam (por exemplo, a encriptação) ou que a chave (PSK) ou a identidade não correspondam.
#### Fase 2 — Passagem de dados (IPsec / CHILD\_SA)
Com a ligação inicial pronta, é criado o túnel por onde passa o tráfego real. Quando corre bem, aparece `CHILD_SA ... established`. Se falhar, o típico é as sub-redes não coincidirem em ambos os lados, que um firewall ou uma política bloqueie o tráfego, ou que faltem rotas para a rede remota.
> #### 📘 Regra rápida
>
> Se vês `IKE_SA ... established` mas não `CHILD_SA ... established`, o problema está em redes, rotas ou firewall (Fase 2). Se não chegas a `IKE_SA ... established`, está na ligação inicial (Fase 1).
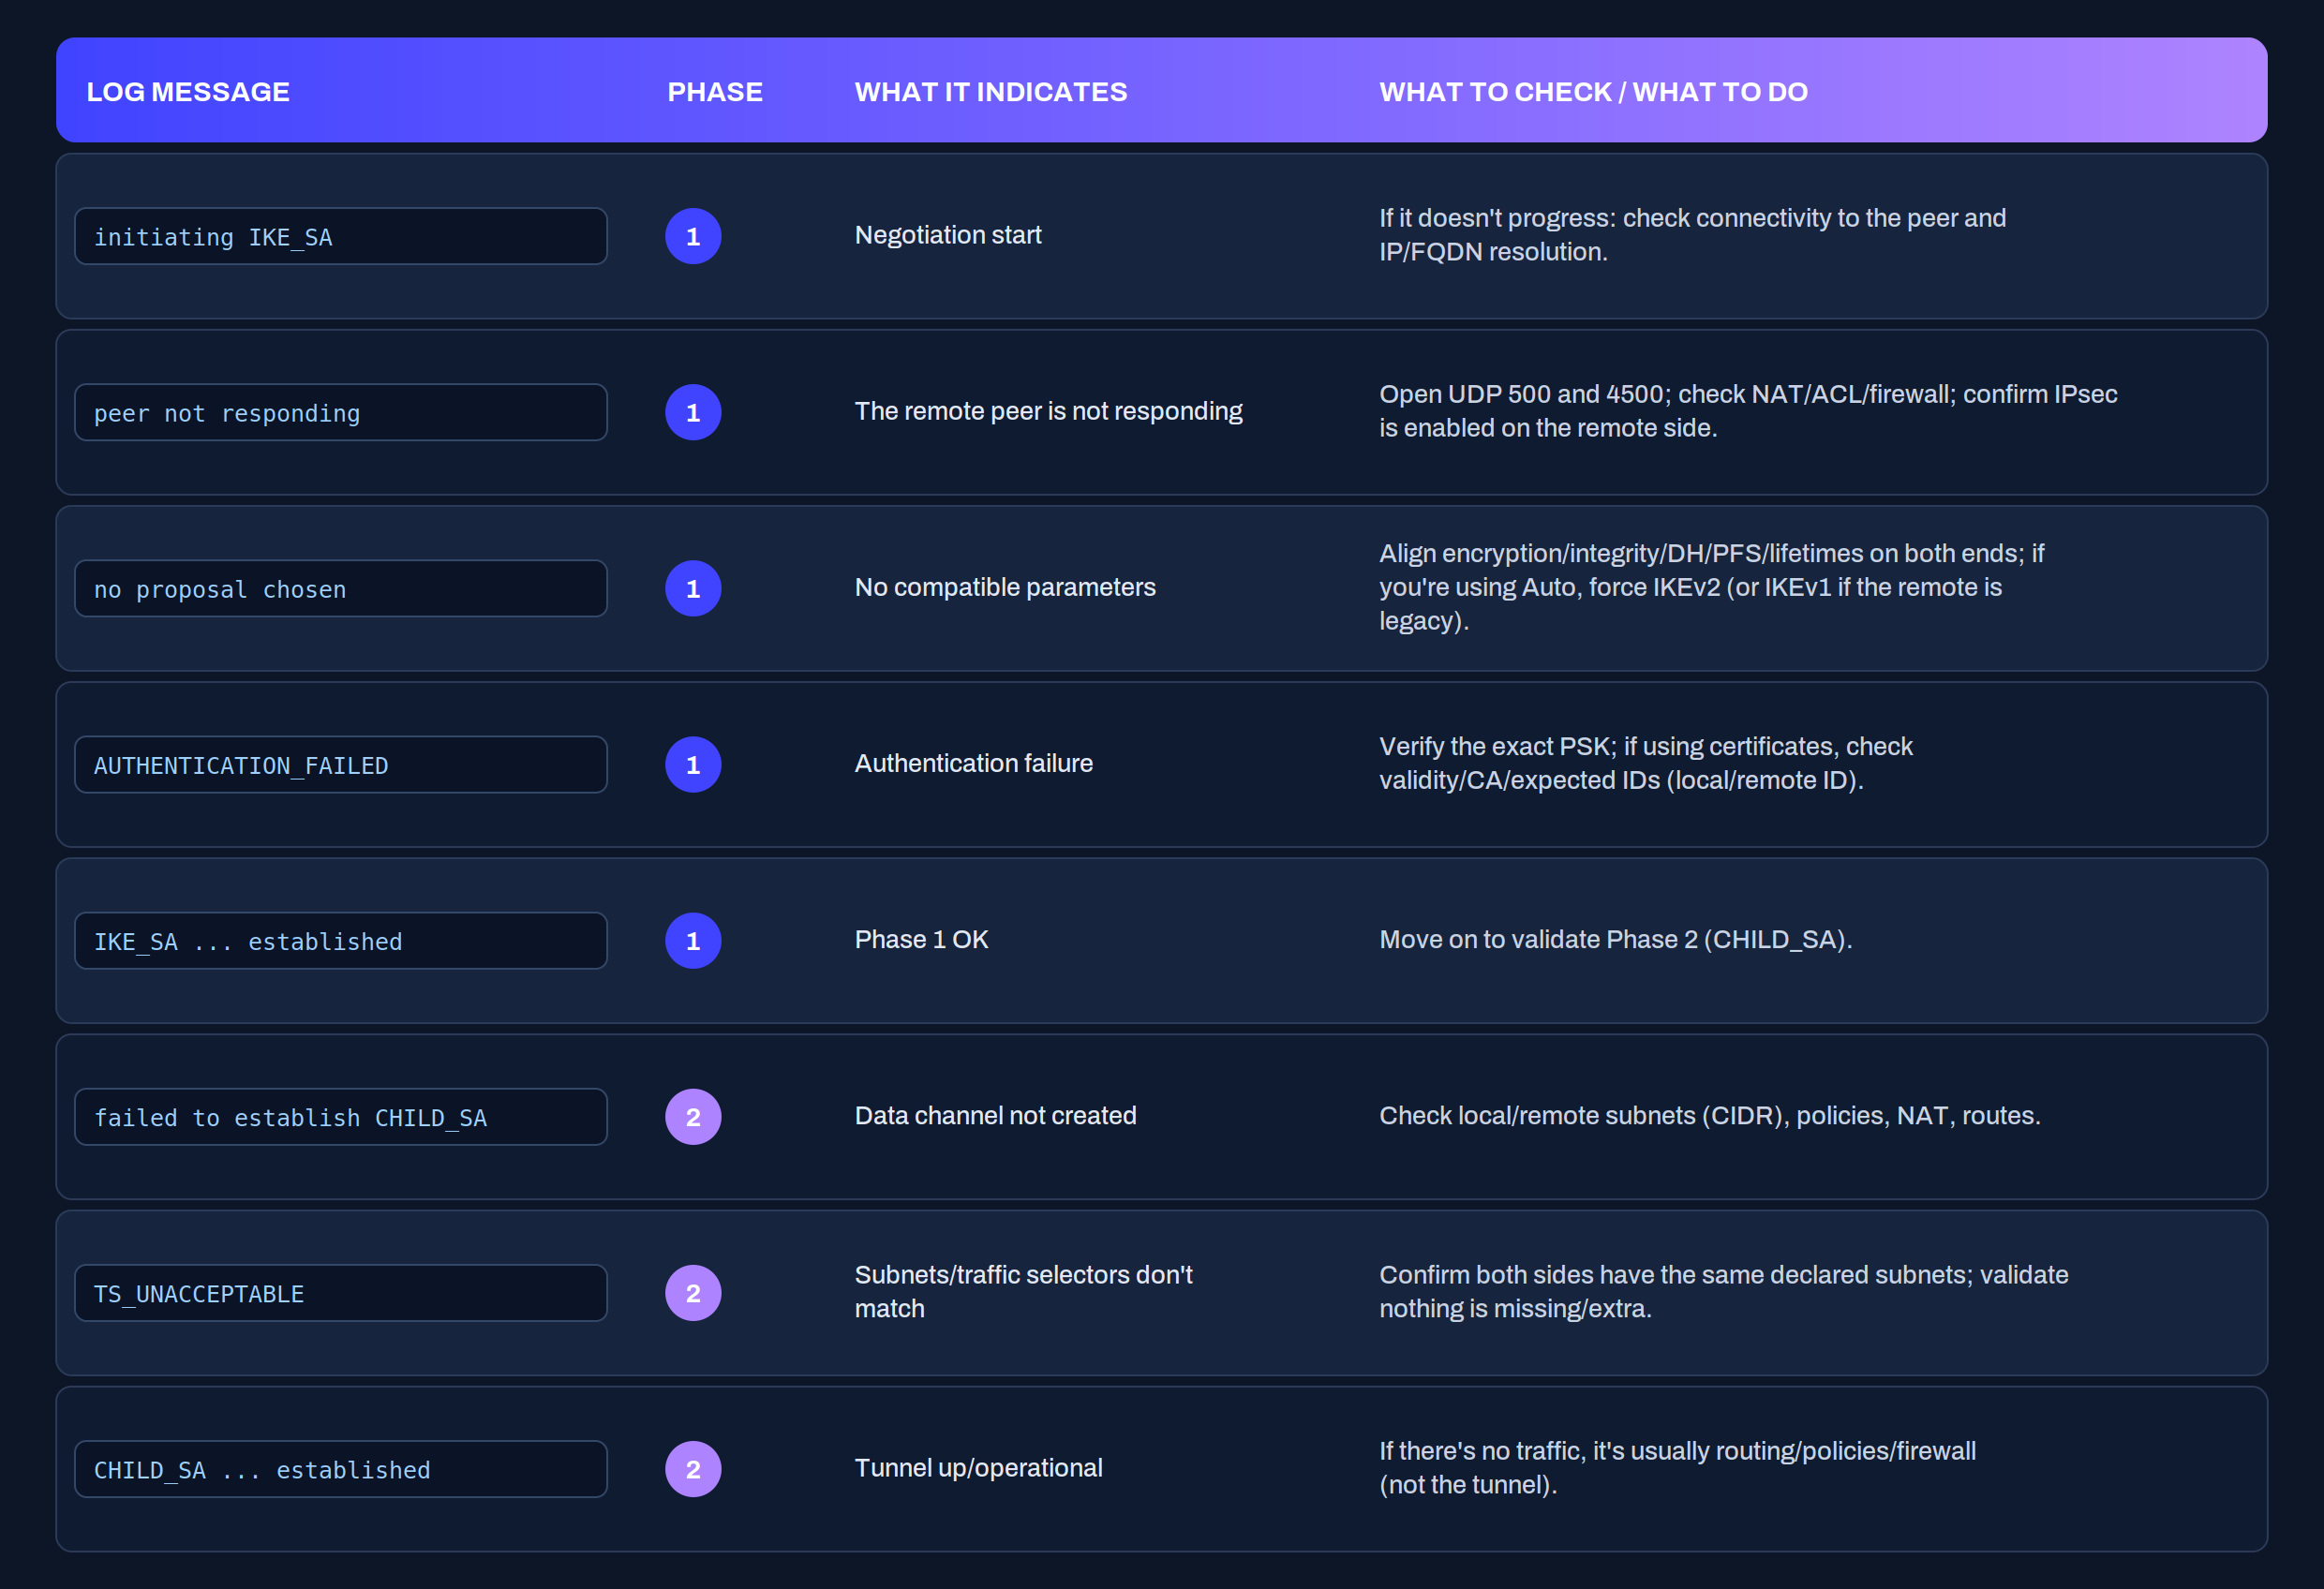
### Interpreta as mensagens do log
### Lista de verificação de diagnóstico
1. Gera logs e procura `error`, `failed`, `proposal`, `AUTH`, `TS_`.
2. Aparece `IKE_SA ... established`? Se **não**, estás com um problema de Fase 1 (podes ver `initiating IKE_SA` sem passar daí). Se **sim**, continua.
3. Aparece `CHILD_SA ... established`? Se vires `failed to establish CHILD_SA`, costuma ser redes, rotas ou firewall (Fase 2). Se **sim** aparece, o túnel está bem; se, mesmo assim, não houver tráfego, vê as rotas e as políticas, não o túnel.
4. `peer not responding` → verifica UDP 500/4500 e firewall/NAT.
5. `no proposal chosen` → há ajustes que não coincidem (encriptações, grupos, tempos).
6. `AUTHENTICATION_FAILED` → verifica a chave (PSK) ou certificados e IDs.
7. `TS_UNACCEPTABLE` → verifica que as sub-redes coincidem exatamente em ambos os lados.
### Confirma do lado do cliente
Os logs dizem-te a fase; estes comandos confirmam-te a causa a partir de um servidor da tua rede.
Para a Fase 1, verifica a conetividade com o peer e que as portas IPsec estão abertas. Em Linux:
```bash
ping
nc -vzu 500
nc -vzu 4500
```
No Windows, conetividade básica a partir do PowerShell (as portas UDP 500/4500 devem estar abertas no firewall e NAT de ambos os lados):
```powershell
Test-NetConnection
```
Para a Fase 2, verifica que chegas à sub-rede remota e que existe rota para ela:
```bash
ping
ip route
```
```powershell
route print
```
### Quando escalar para Partner Success
Se, após estes passos, continuares bloqueado, a equipa de Partner Success dá-te uma ajuda. Para resolver isso o mais depressa possível, envia:
* **Do log**: o primeiro erro que aparece, 20-30 linhas antes e depois para ver o contexto, e os timestamps tal como aparecem.
* **Do túnel**: versão de IKE (v1/v2/Auto), IP ou FQDN do peer, sub-redes local e remota em CIDR, se há NAT ou firewall pelo meio, e a hora exata do teste.
Como os logs rodam por tamanho, reproduz a falha e gera os logs logo a seguir: assim o ficheiro contém exatamente o que é preciso ver.
### Conclusão
Com a consola de troubleshooting passas de "a VPN não funciona" para "falha na Fase 2 por sub-redes que não coincidem" em questão de minutos. O método é sempre o mesmo: localiza se chegas a `IKE_SA established` e a `CHILD_SA established`, e isso diz-te se deves olhar para a ligação inicial ou para a passagem de dados. A partir daí, a tabela e os comandos levam-te à causa.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.plenit.com/docs-pt/productos/servers/how-to/vpn-logs-and-troubleshooting.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.