

Novas Melhorias de Configuração VPN: IKEV2 e Split Tunneling
Estas opções do túnel dão-te mais controlo sobre a ligação: escolhes a versão de IKE que é usada na negociação e, quando trabalhas com várias redes remotas, decides se ativas o Split Tunneling.
Tudo a partir do painel, sobre um túnel que já tenhas configurado.
👍 O que obténs
Um túnel ajustado à tua topologia e ao equipamento do outro extremo: com a versão de IKE adequada e, se te interessar, uma SA independente por cada rede remota.
Antes de começar
Ter acesso ao painel da Plenit com permissões sobre a subscrição de rede.
Ter um túnel VPN já criado e operacional. Se ainda não o tens, configura-o primeiro: Como criar um túnel VPN site-to-site.
Para Split Tunneling, ter declarado pelo menos duas redes remotas no túnel.
Passo 1. Configura a versão de IKE
A plataforma permite-te escolher a versão de IKE usada ao negociar o túnel:
IKEv1: usa-a apenas se o equipamento remoto não suportar v2.
IKEv2: a recomendada, por compatibilidade, segurança e estabilidade.
Automático: a plataforma decide consoante quem inicia a ligação.
Em modo automático, se Plenit inicia a ligação tenta IKEv2 por defeito (e pode não se estabelecer se o remoto só aceitar v1); se Plenit responde em modo passivo, adapta-se à versão que a origem propuser.
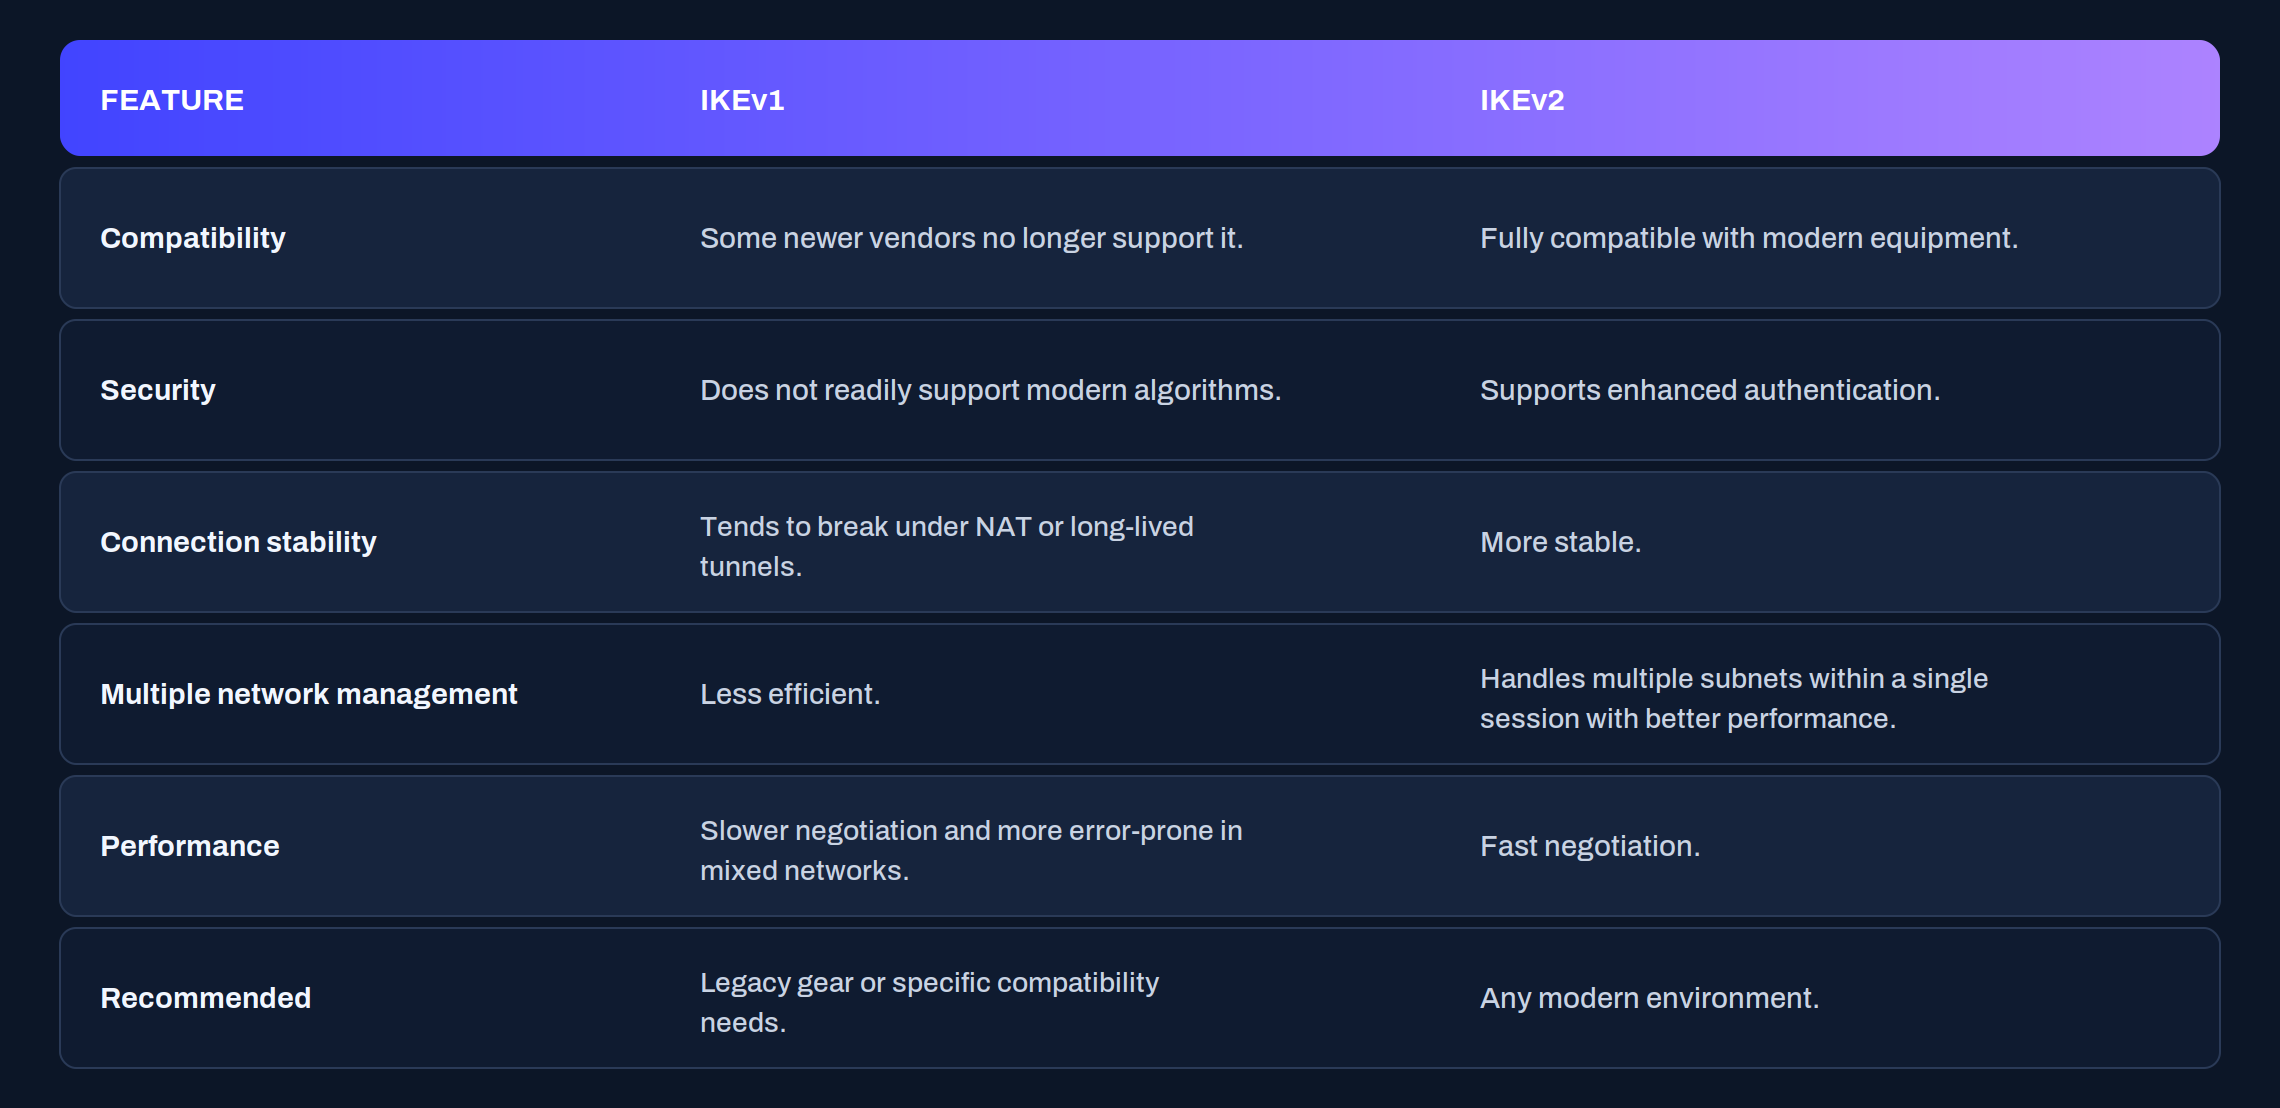
Quando usar cada uma: IKEv2 se ambos os extremos o suportarem; IKEv1 apenas se o remoto não admitir v2; Automático se não controlas quem inicia sempre a ligação. Se em automático surgirem problemas, fixa v1 ou v2 de forma explícita.
🚧 Mudar a versão renegocia o túnel
Mudar a versão de IKE obriga a renegociar a ligação. Agenda a alteração numa janela sem tráfego crítico.
Passo 2. Ativa o Split Tunneling
Quando declaras várias redes remotas num mesmo túnel, o Split Tunneling faz com que a plataforma crie uma SA (Security Association) independente por cada rede, em vez de as agrupar numa só. Isso dá-te flexibilidade para adaptar a ligação ao desenho da tua rede e ao comportamento do equipamento remoto.
Em alguns ambientes compensa uma única SA (modo unificado); noutros, separar as redes (Split Tunneling). A decisão depende da tua topologia e das recomendações do fabricante do outro extremo.
{/* 📸 CAPTURA 2 · control de Split Tunneling ativado (visível com duas ou mais redes remotas) */}

Unificado
Uma única SA para todas as redes remotas
O equipamento remoto agrupa as redes numa SA
Split Tunneling
Uma SA por cada rede remota
Queres gerir cada rede separadamente
Condições
O controlo de Split Tunneling só aparece com duas ou mais redes remotas configuradas.
Requer IKEv2: ao ativá-lo, a plataforma ajusta automaticamente a versão do túnel.
Se o extremo remoto trabalhar com uma SA única, o túnel continua ativo e funcional em modo unificado.
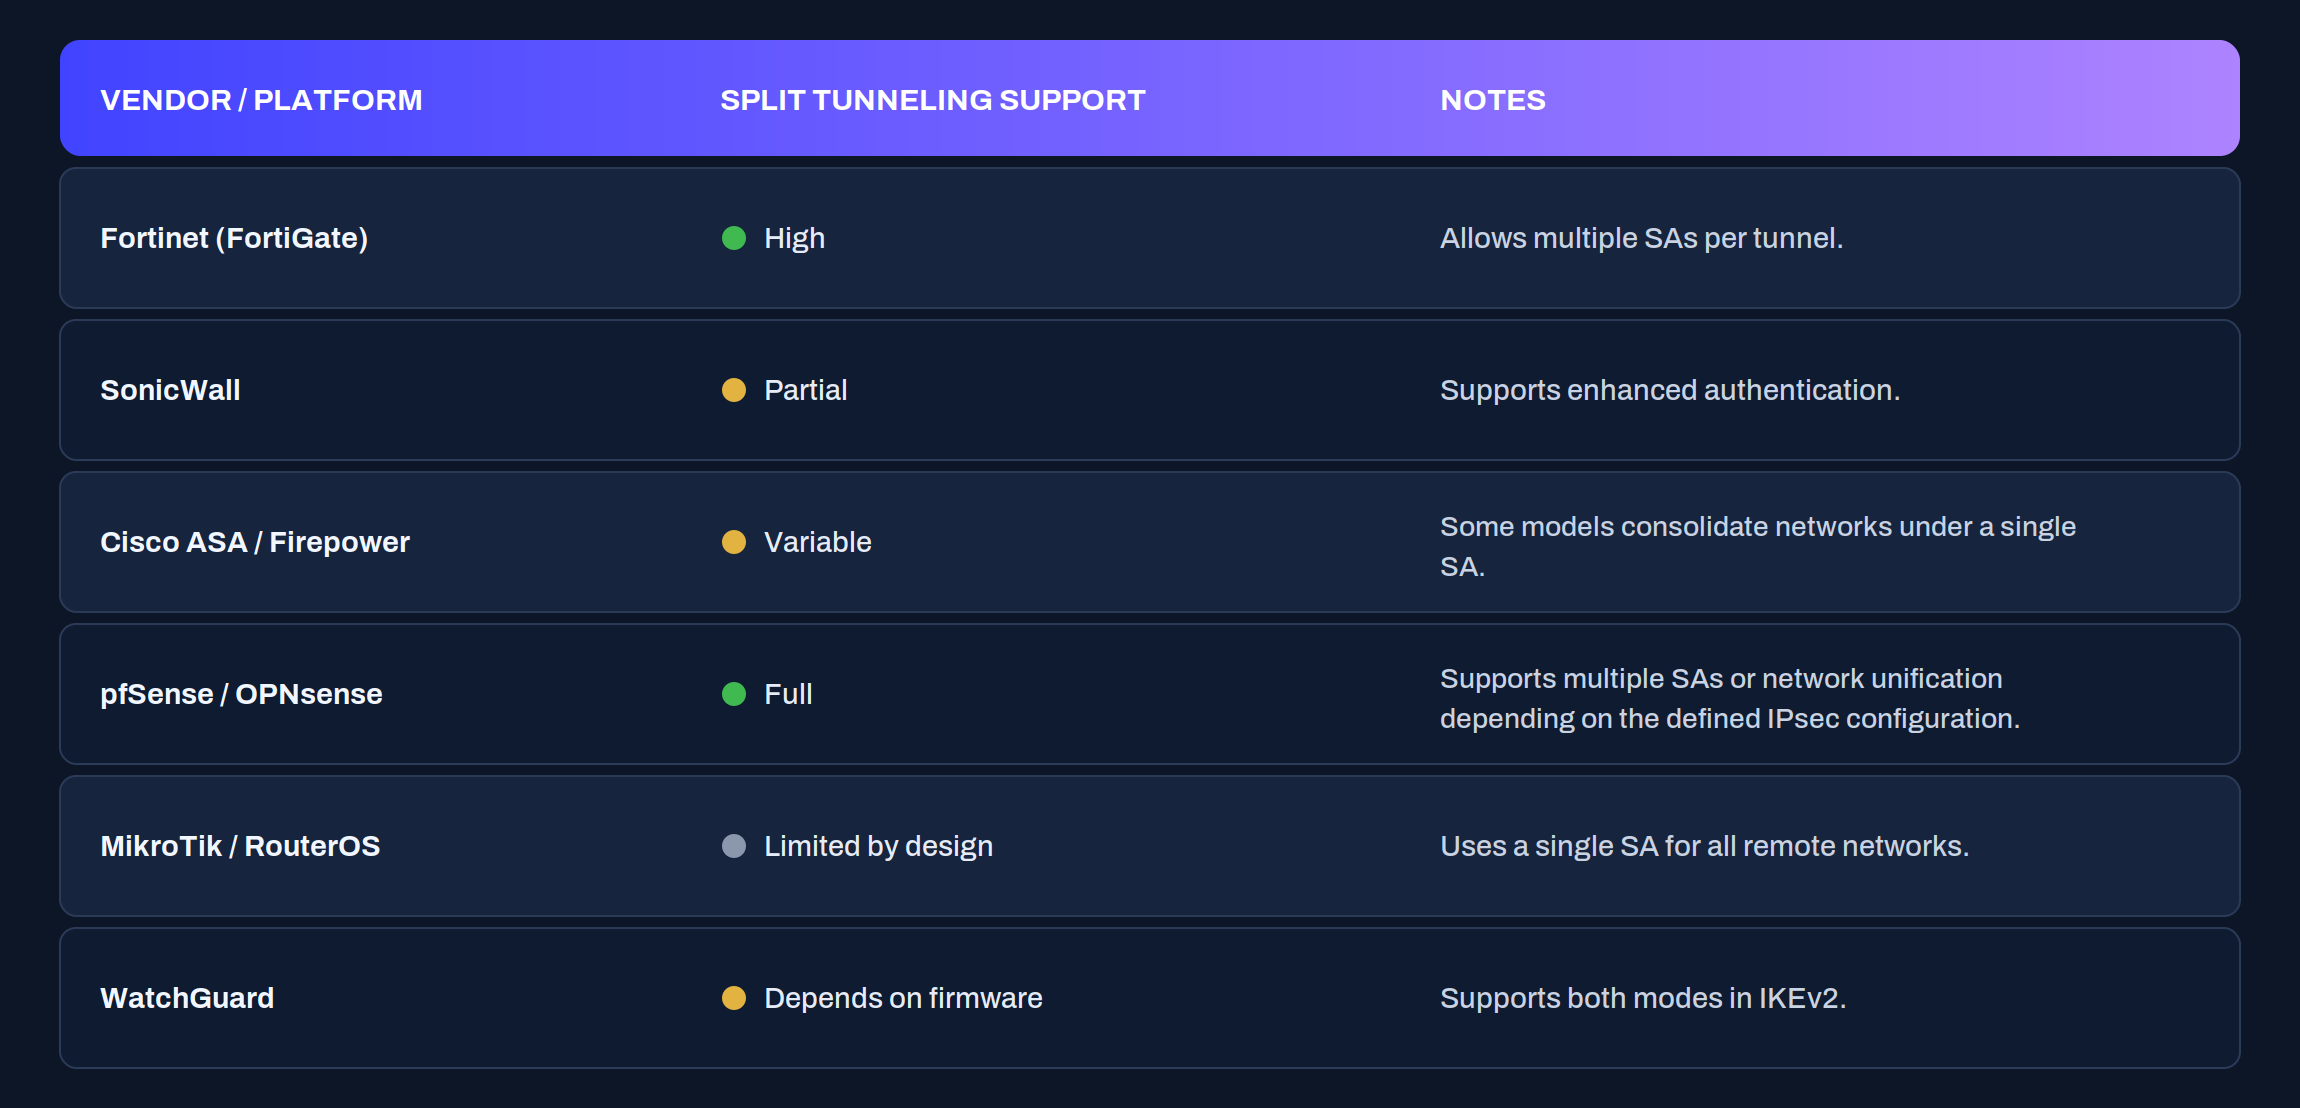
Compatibilidade entre fabricantes
Cada fabricante agrupa ou separa as redes de forma diferente. Isto não é um problema de compatibilidade: a Plenit permite-te escolher o modo (unificado ou Split Tunneling) para te adaptares ao teu equipamento. Como referência:
Verifica a configuração
Depois de mudar a versão de IKE ou ativar o Split Tunneling, confirma que o túnel continua ativo e que cada rede remota encaminha. A partir de um servidor da tua rede local, faz ping a um IP de cada sub-rede remota declarada:
E verifica que existe rota para cada sub-rede remota. Em Linux:
No Windows, a partir do PowerShell:
Com o Split Tunneling ativo, cada rede remota é validada separadamente: se uma responde e outra não, o problema está nessa rede específica, não em todo o túnel.
Se algo não encaixa
O túnel não sobe em modo Automático
O remoto só aceita IKEv1 e a Plenit tentou v2
Fixa IKEv1 de forma explícita
Não aparece o controlo de Split Tunneling
Há menos de duas redes remotas
Declara pelo menos duas redes remotas no túnel
Ao ativar Split Tunneling, a versão mudou
Split Tunneling requer IKEv2
Esse é o comportamento esperado: ajusta a janela de mudança
Uma rede remota não encaminha e outra sim
SA ou rota dessa rede mal configurada
Revê essa sub-rede específica com ping e ip route / route print
Conclusão
Com estas opções adaptas o túnel à realidade do outro extremo: IKEv2 sempre que puderes e Split Tunneling quando quiseres gerir cada rede remota por tua conta.
A regra prática é simples: prioriza IKEv2 por compatibilidade e estabilidade, e reserva o modo unificado para quando o equipamento remoto só souber trabalhar com uma SA.
Última atualização
Isto foi útil?